
リアルタイムフィッシング攻撃をSMS・アプリOTPで防げない理由


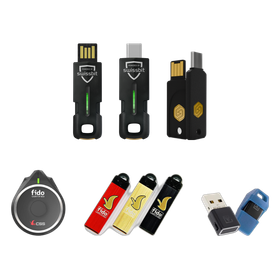
リアルタイムフィッシング攻撃対策!SMS・アプリOTPでは防げない理由を解説
従来の多要素認証(MFA)が抱える最大の盲点は、ワンタイムパスワードが中間者攻撃を前提に設計されていない点です。 Microsoftが公表した通り、正規の認証プロセスをリアルタイムで横取りするAiTM攻撃は 前年比146%増(※2024年11月時点)と急増しており、「OTPを入力させる」従来の認証モデルは既に有効性を失いつつあります。 一方、対抗策として注目されるパスキーですが、実装形態によって運用難易度は大きく分かれます。 端末のセキュア領域に依存するソフトウェア型パスキーは、個人の利便性に優れる反面、法人環境では端末交換や紛失時のリカバリー負荷が課題です。 認証基盤だけでなくMDM(モバイルデバイス管理)との二重管理が生じ、情シスの運用コストを押し上げます。 だからこそ、デバイスのライフサイクルと認証器の存在を物理的に分離できる「ハードウェアセキュリティキー」の重要性が再評価されています。 認証器を端末から切り離すことで、AiTM耐性を担保しながら、企業管理における依存関係をシンプルに整理できます。 ※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。
基本情報
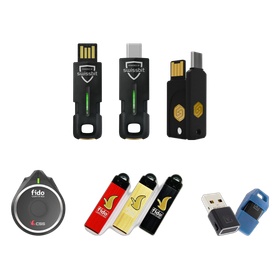
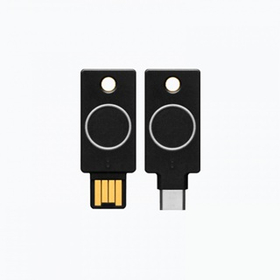
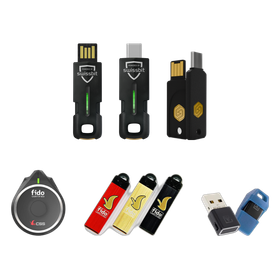
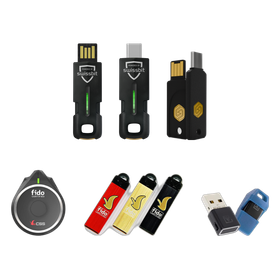
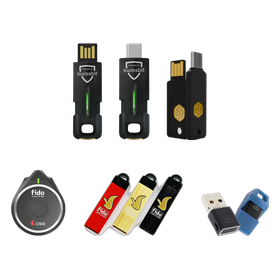
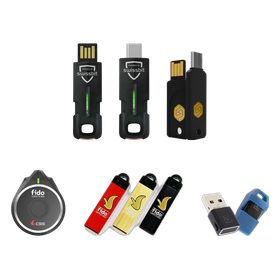
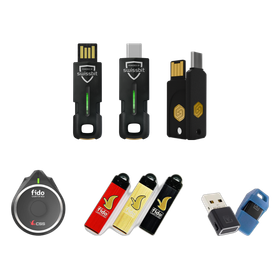
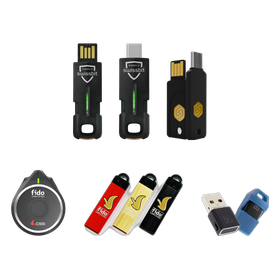
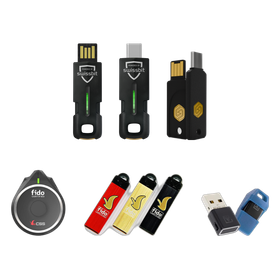
【製品仕様】 ■対応規格:FIDO2 / CTAP2.1 / WebAuthn、FIDO U2F ■接続:USB Type-A / USB Type-C(購入時選択)、NFC対応 ※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。
価格帯
納期
用途/実績例
※詳しくはPDFをダウンロードしていただくか、お気軽にお問い合わせください。
カタログ(1)
カタログをまとめてダウンロード
おすすめ製品


取り扱い会社

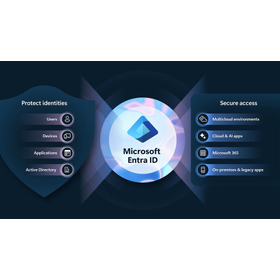
【二段階認証が突破される時代の、認証対策】 ■Swissbit・GoTrust・VinCSS・AuthenTrend の4メーカーを取り扱う、FIDO2セキュリティキーの国内正規販売店です。 ■Microsoft Entra ID、SalesforceのMFAにも対応できるFIDO2対応セキュリティキーを販売しています。