
政府の「個人情報漏えい対策8項目」を発注側が確認する3つのこと


サイトやアプリの開発を外注している会社向け。「聞く」「契約に書く」「アカウントを守る」の3つをサイト種類別に整理
2026年11月5日にNCOが事業者向けに8項目を公表し、原因として 「基本的な対策の不足」を指摘しました。 8項目は運用・管理、設計・開発、サプライチェーンの3領域に分かれており、 発注側がやることは「聞く」「契約に書く」「アカウントを守る」の3つです。 例 「管理画面が外から見えていないか」 「管理者と委託先の全員が多要素認証か」 「脆弱性診断が契約に入っているか」 「制作会社に任せている」は免責になりません。 (個人情報保護法第25条の委託先の監督義務) サイト種類別50項目のチェックリストPDFを記事から配布しています。 ※記事の詳細内容は、関連リンクより閲覧いただけます。
基本情報
【記事の構成】 序章:2026年11月5日に政府は何を言ったか/第1章:8項目の全体像/第2章:自社ウェブサイト/第3章:会員制サイト/第4章:ウェブアプリ・モバイルアプリ/第5章:制作会社・保守会社との契約/第6章:事例/結論/参考情報(一次情報) ※記事の詳細内容は、関連リンクより閲覧いただけます。
価格帯
納期
用途/実績例
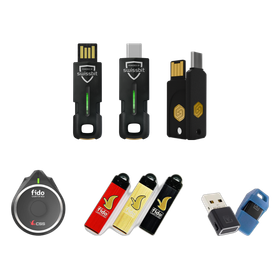
ウェブサイト・会員制サイト・アプリの開発を外注している経営者・担当者/制作会社・保守会社との契約の見直し/管理者アカウントの多要素認証(セキュリティキー)の導入検討 ※記事の詳細内容は、関連リンクより閲覧いただけます。
おすすめ製品


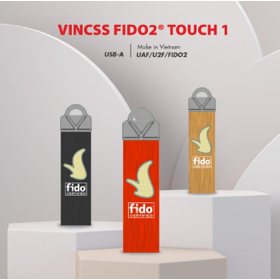
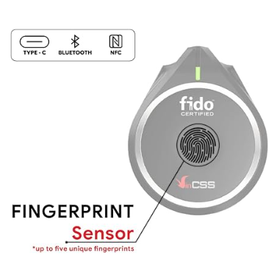
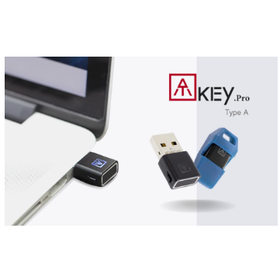
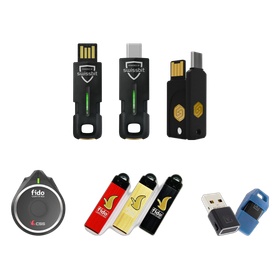
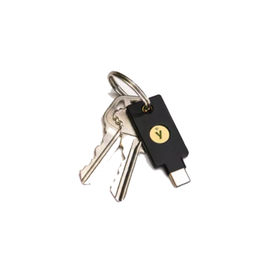
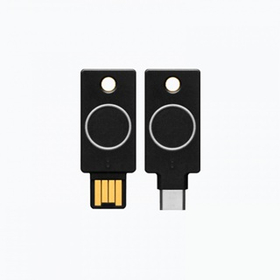
取り扱い会社

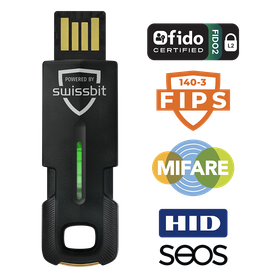
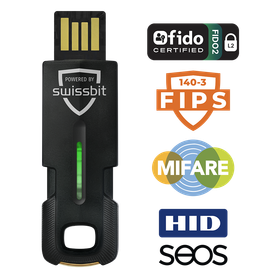
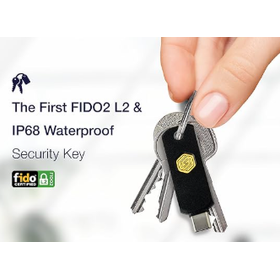
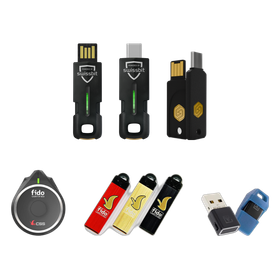
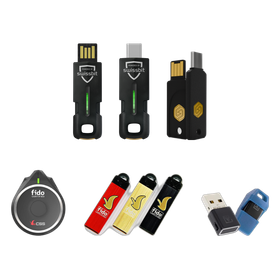
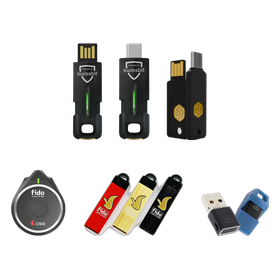
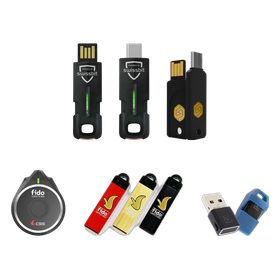
【二段階認証が突破される時代の、認証対策】 ■Swissbit・GoTrust・VinCSS・AuthenTrend の4メーカーを取り扱う、FIDO2セキュリティキーの国内正規販売店です。 ■Microsoft Entra ID、SalesforceのMFAにも対応できるFIDO2対応セキュリティキーを販売しています。